Cybersicherheit: Unternehmen brauchen einen Notfallplan
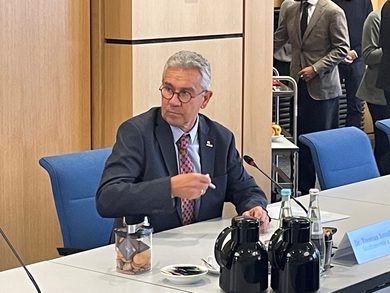
Der Spruch ist schon ein paar Jahre alt, doch für Jörg Peine-Paulsen ist er immer noch so wahr wie damals: „Es gibt zwei Arten von Unternehmen. Die, die schon mal gehackt worden sind. Und die, die es nur noch nicht wissen.“ Peine-Paulsen arbeitet im Referat für Wirtschaftsschutz beim niedersächsischen Verfassungsschutz und klärt regelmäßig Unternehmer darüber auf, welche Gefahren ihrer Firma im Internet auflauern und wie sie ihnen begegnen können. So wie etwa auf Einladung des Wirtschaftsprüfungsunternehmens Deloitte. Mehrere Hundert Führungskräfte aus verschiedenen Branchen haben sich in dem Konferenzsaal versammelt, die meisten von ihnen können mit Begriffen wie Cybersecurity, Meltdown und WannaCry etwas anfangen. Allerdings beruht das meiste dieses Wissens auf Theorie, wie sich herausstellt. Als Peine-Paulsen fragt, wer in seiner Firma denn alles ein Back-up gemacht hat, also eine Kopie der wichtigsten Programme und Dateien erstellt, heben nahezu alle Anwesenden die Hand. Als er jedoch fragt, wer schon mal einen Restore, eine Wiederherstellung der Daten zur Probe, gemacht hat, bleiben nur zwei Hände oben.
Lesen Sie auch:
„Wirtschaftsspionage ist real“, sagt Peine-Paulsen. Das Problem aber sei, dass viele Unternehmer immer noch glaubten, ein teures Virenschutzprogramm oder ein abgeschottetes Rechenzentrum könne sie vor allen Gefahren schützen. „Eine hundertprozentige Sicherheit ist in der Wirtschaft aber nicht möglich.“ Peine-Paulsen, der sich als ehemaliger Spion vorstellt, erklärt anhand von wenigen Zahlen, warum die Themen Wirtschaftsspionage und Cybersicherheit immer stärker an Bedeutung gewinnen. „Es gibt Länder, in denen hat die Regierung per Gesetz den Auftrag, Wirtschaftsspionage zu betreiben.“ Dazu zählten die USA, Russland und China. „Allein das Ministerium für Staatssicherheit in China hat eine Million Mitarbeiter, davon sind mindestens zehn nur für Niedersachsens Wirtschaft abgestellt.“ Das Problem dabei: „Diese Leute machen das nicht, weil sie Böses im Sinn haben. Es ist ihr Job“, sagt der Experte. Die Unternehmen, vor allem in Europa, seien aber in erster Linie von Funktionalität und Veränderung ihrer Geschäftsmodelle getrieben. „Für Sicherheit bleibt da wenig Zeit.“ Doch man könne sich ohnehin nicht vor allen Angriffsarten schützen. „Es gibt kein Programm und keine Hardwarelösung, um sich gegen Hacker, Viren und Trojaner wie WannaCry sowie Sicherheitslücken in der Infrastruktur wie Meltdown gleichzeitig effektiv zur Wehr zu setzen“, sagt Peine-Paulsen.
Firma geht pleite, jemand geht ins Gefängnis oder stirbt
Doch was bedeutet das nun für Unternehmen und ihr IT-Sicherheitskonzept? Der Verfassungsschutzexperte rät dazu, sich auf die wichtigsten Daten im Unternehmen zu konzentrieren und maximalen Aufwand für ihren Schutz zu betreiben. „Definieren Sie die Daten, die niemals gehackt werden dürfen, weil sonst die Firma pleitegeht, jemand ins Gefängnis kommt oder stirbt“, formuliert Peine-Paulsen es drastisch. Als Beispiel berichtet er von einer Keksfabrik, deren Maschinen über das Internet vernetzt arbeiteten. Die Hacker stellten die Maschinen ab und ließen so die Keksteigmassen fest werden. „Die Backstraße musste mit der Flex abgebaut werden, der Schaden war riesig.“ Für Daten und kritische Infrastruktur müsse es deshalb nicht nur Schutz, sondern auch einen Notfallplan geben. „Wenn Sie diesen Plan haben und er regelmäßig getestet wird, ist es egal, gegen wen Sie in der virtuellen Welt antreten.“Dieser Artikel erschien in Ausgabe #29.