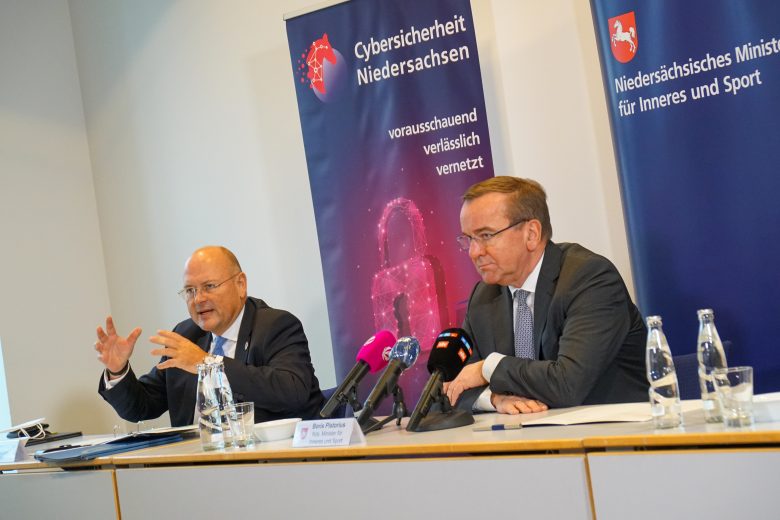
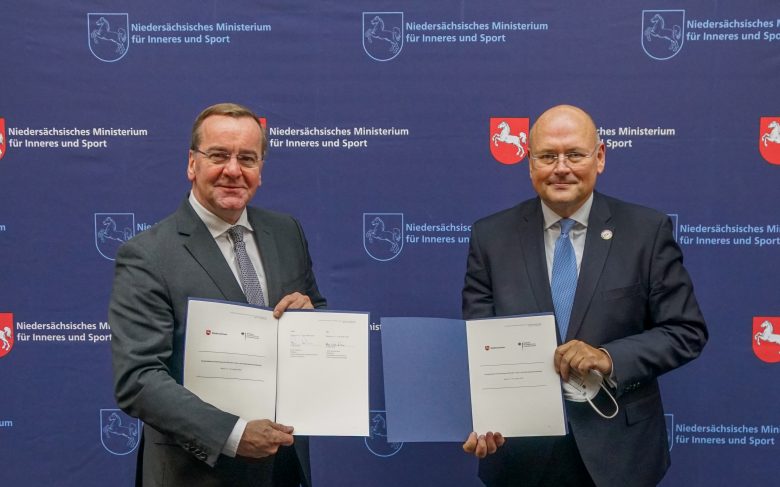
Es geht zwar um Digitalisierung, aber die damit verbundenen Herausforderungen lassen sich am besten mithilfe von Analogien erklären: Eine IT-Struktur ist wie ein Kanalsystem, Informationssicherheit wie Hochwasserschutz und der Kampf gegen Cyberkriminalität gleicht dem Gefecht mit einer Hydra. Das alles machten der niedersächsische Innenminister Boris Pistorius und Arne Schönbohm, Präsident des Bundesamts für Informationssicherheit (BSI), beim Cybersicherheitstag in Hannover deutlich. Außerdem unterzeichneten die beiden eine Kooperationsvereinbarung, die bundesweiten Vorbildcharakter haben soll. Niedersachsen erhofft sich dadurch, noch mehr von der Expertise der 1200 Mitarbeiter starken Cyber-Sicherheitsbehörde des Bundes zu profitieren. Das BSI wiederum verspricht sich mehr Erfahrungsberichte aus der Praxis. „Wir wollen keine Standards im luftleeren Raum entwickeln. Die Zusammenarbeit mit dem Land Niedersachsen soll dazu beitragen, Best-Practice-Beispiele zu erarbeiten“, sagte Schönbohm. Den Kommunen will der BSI-Präsident sogenannte „IT-Grundschutz-Profile“ an die Hand geben.
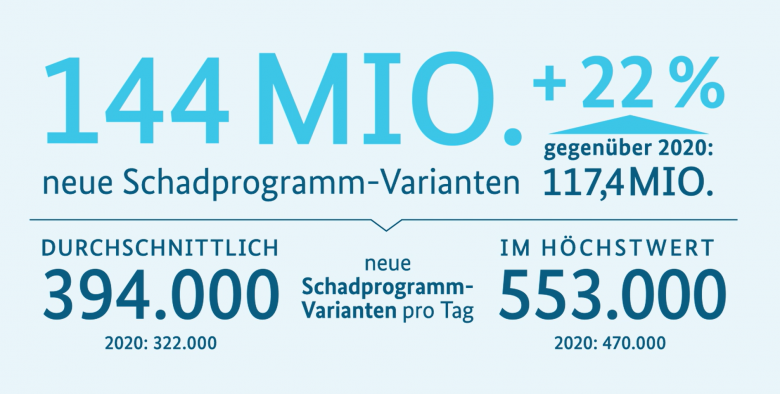
Totgesagte erpressen länger: „Informationssicherheit ist Voraussetzung einer erfolgreichen, nachhaltigen Digitalisierung“, betonte BSI-Präsident Schönbohm und zeichnete ein düsteres Bild von der Gefahrenlage im deutschen Cyber-Raum. Zwischen dem 1. Juni 2020 und dem 31. Mai 2021 zählte seine Behörde insgesamt 144 Millionen neue Schadprogramm-Varianten. Im Vorjahreszeitraum waren es noch 117,4 Millionen. Auch eines der gefährlichsten Schadprogramme, die Ransomware „Emotet“, ist mit neuen Varianten zurückgekehrt. „Damals hieß es noch: Der König ist tot. Aber der Spruch geht ja weiter: Der König ist tot, es lebe der König“, sagte Schönbohm. Wie bei einer Hydra, der man den Kopf abschlägt, würden auch im Kampf gegen die Malware-Familien immer wieder neue Köpfe nachwachsen. Wie schwierig es ist, Cybersicherheit zu gewährleisten, machte Schönbohm am Beispiel der Sicherheitslücke bei den Microsoft-Exchange im Frühjahr 2021 fest. „Mehr als 65.000 Server in Deutschland waren betroffen“, berichtete der BSI-Präsident, der damals die höchste Bedrohungslage ausrief. „Was glauben Sie, was passiert ist? Eine Vielzahl der Profis hat das Thema ernst genommen und hat gepatcht. Nach vier Wochen haben wir aber gesehen, dass immer noch tausende Server nicht gepatcht mit dem Internet verbunden sind.“ Das Bundesamt habe schließlich die Eigentümer dieser Server identifiziert und per Brief angeschrieben. „Dann haben die Geschäftsführer das Thema endlich ernst genommen und angefangen, die Lücken zu schließen.“
Cybersicherheit stinkt nicht: „Cybersicherheit ist inzwischen ein zentrales Tätigkeitsfeld moderner und zukunftsorientierter Gefahrenabwehr“, sagte auch Innenminister Pistorius. Er habe aber immer noch das Gefühl, dass das überall in den Köpfen der Entscheidungs- und Verantwortungsträger angekommen sei. „Für mich steht das Thema Cybersicherheit ganz oben auf meiner politischen Agenda“, betonte der „Sicherheitsminister“ und warnte davor, IT-Sicherheit als so etwas wie Facility Management zu betrachten – „als etwas, was man irgendwie machen muss, aber über das man nicht gerne redet und möglichst wenig Geld dafür ausgibt“. Als ehemaliger Kommunalpolitiker zog Pistorius eine Parallele zur Wartung von Kanalisationen: „Man sieht nicht, dass man etwas in Cybersicherheit investiert, und es kostet viel Geld. Aber es kann gewaltig stinken, wenn etwas schief geht und die Folgewirkungen sind beachtlich.“ Durch die Einführung der doppelten Buchführung habe sich die Investitionsbereitschaft in die unterirdische Infrastruktur bereits verbessert. Das müsse nun auch bei der IT-Infrastruktur geschehen. „In den Katastrophenschutz investiert man ungern, weil das viel Geld kostet. Und wenn dann was passiert, dann hagelt es Rücktritte oder Schuldzuweisungen. Dann gelobt man Besserung, investiert zwei Jahre und vergisst es wieder, weil man hoff, dass nichts passiert. Das ist aber die falsche Strategie“, sagte Pistorius. Er stellte klar, dass Niedersachsen auch bei der Gefahrenabwehr im Cyber-Raum auf die Katastrophe vorbereitet und entsprechend aufgestellt sein müsse. „Das beginnt mit dem Design einer Anwendung oder eines IT-gestützten Dienstes, schließt mögliche Schwachstellen in den Lieferketten ein und mündet im Endprodukt oder in der gesamten Dienstleistung.“
Welche Rolle spielt das BSI? „Wir haben eine Koordinierungsfunktion, wir wollen niemandem etwas wegnehmen“, sagte Schönbohm. Der BSI-Präsident erinnerte daran, wie 2016 die damals „größte Botnetz-Infrastruktur der Welt“ namens „Avalanche“ zerschlagen wurde. „Das wurde federnführend von der Staatsanwaltschaft ‚Weltstadt‘ Verden an der Aller bearbeitet“, sagte Schönbohm und lobte die herausragende Arbeit vor Ort, bei der das BSI nur unterstützt habe. „Das zeigt, welche Fähigkeiten und Kompetenzen man zusammenziehen kann, wenn man das bedarfsgerecht macht.“ Das BSI verstehe sich deswegen neben dem Bundeskriminalamt (BKA) und dem Bundesverfassungsschutz (BfV) als „die dritte Säule in der Föderalen Cybersicherheitsarchitektur“.
Grundschutzprofile für Kommunen: Gemeinsame Standards können für höhere Sicherheit sorgen. Macht es da nicht Sinn, dass die Experten im BSI den Kommunen vorschreiben, welche digitale Technik diese verwenden? „Ich glaube nicht, dass ich den Kommunen etwas vorschreiben kann“, antwortete Schönbohm auf eine entsprechende Publikumsfrage und lachte. Ziel sei es aber, gemeinsam mit den kommunalen Spitzenverbänden sogenannte „IT-Grundschutz-Profile“ für die Kommunen zu erstellen. Diese Profile können dann als Schablonen genutzt werden, um das Sicherheitsniveau zu überprüfen und einen IT-Grundschutz aufzubauen. Diese Profile wären zwar kein verpflichtender Standard. Der BSI-Präsident sagte aber: „Wenn man sich nicht dafür entscheidet, muss man das begründen. Und wenn es einen Vorfall gibt, muss dann auch die Frage gestellt werden, ob man nicht auch zurücktreten muss als Landrat. Unwissenheit schützt vor Strafe nicht.“
(Noch) kein Prüfsiegel für Cybersicherheit: Woran erkennt man, ob ein Router, Smart-TV oder internetfähige Überwachungskamera auch wirklich sicher ist? „Sie haben als Verbraucher gar keine Chance zu identifizieren, wie sicher das Produkt ist, dass Sie einsetzen“, sagte Schönbohm und kündigte das neue IT-Sicherheitskennzeichen an, „das dieses Jahr noch online geht“. Die Kunden können dann einen aufgedruckten QR-Code im Elektromarkt-Regal scannen und erfahren, welche Sicherheitseigenschaften das Produkt erfüllt. Das BSI räumt auf seiner Internetseite jedoch selbst ein: „Das IT-Sicherheitskennzeichen kann nicht als Prüfsiegel verstanden werden. Das BSI prüft das IT-Produkt nicht, sondern legt die Kriterien fest, denen sich die Hersteller verpflichten.“ Der Chaos-Computer-Club (CCC) kritisiert das freiwillige Kennzeichen deswegen auch als Etikettenschwindel, weil keine unabhängige Prüfung stattfinden. „Zielführender wäre die Ausweitung der Produkthaftung auf den Bereich der IT-Sicherheit und die Einführung eines Mindestzeitraums für Updates“, heißt es in einer Stellungnahme der Hackergemeinschaft.
CDU fordert mehr IT-Personal: Die niedersächsische CDU hält die bessere Vernetzung zwischen Land und BSI für einen Schritt in die richtige Richtung. Aus Sicht von André Bock, dem innenpolitischen Sprecher der Landtagsfraktion, muss aber noch mehr getan werden. „Für die Zukunft wird es wichtig, dass sich gerade kleinere Kommunen sich zusammenschließen, um die Cybersicherheit zu verbessern“, sagt Bock. Das Land müsse den Städten und Gemeinden dabei finanziell und personell unter die Arme greifen. Zudem regte Bock eine stärkere Verflechtung mit der Wirtschaft an. „Dort gibt es genau dieselben Probleme und Lösungen, die wir nutzen sollten, denn Eigenentwicklungen im Bereich der Cybersicherheit kosten unnötig finanzielle und personelle Ressourcen.“ Bei der Frage, wie man qualifiziertes IT-Personal für den öffentlichen Dienst gewinnen kann, fordert der CDU-Politiker aus Winsen (Luhe) mehr Flexibilität: „Das starre Beamtenrecht mit seiner festen Besoldungsstruktur ist hinderlich, um IT-Fachleute dauerhaft binden zu können. Über Zulagen und flexible neue IT-Laufbahnen könnten wir Bewegung ins Personalgeschäft bringen gut ausgebildetes Personal aus der Wirtschaft gewinnen und auf Dauer beschäftigen.“